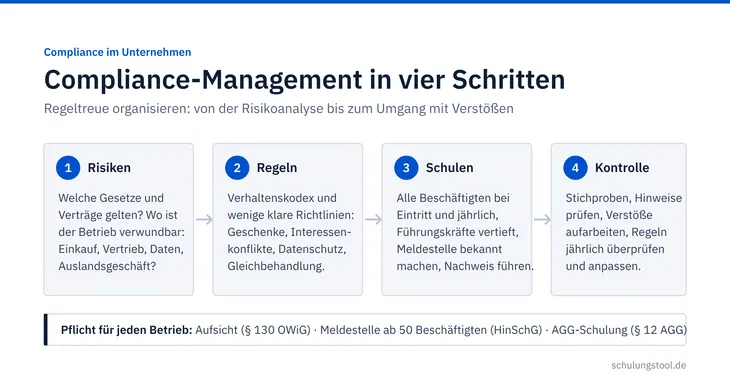
Compliance bedeutet Regeltreue: Ein Unternehmen hält Gesetze, behördliche Vorgaben und selbst gesetzte Standards ein und sorgt dafür, dass auch seine Beschäftigten das tun. Unternehmen brauchen Compliance, weil die Geschäftsleitung für Verstöße aus dem Betrieb haftet, wenn sie keine wirksamen Aufsichtsmaßnahmen getroffen hat, und weil Auftraggeber, Banken und Bewerber ein funktionierendes Regelwerk inzwischen erwarten. Dieser Ratgeber erklärt, was Compliance im Unternehmen umfasst, welche Ziele sie verfolgt, welche Gesetze sie verlangen und wie Sie Compliance-Regeln einführen und schulen.
Das Wichtigste in Kürze
- Compliance im Unternehmen umfasst alle Regeln und Maßnahmen, mit denen ein Betrieb Gesetzesverstöße und Verstöße gegen eigene Standards verhindert, aufdeckt und ahndet.
- Das wichtigste Compliance-Ziel ist der Schutz vor Haftung: Unterlässt die Geschäftsleitung Aufsichtsmaßnahmen, droht ein Bußgeld bis zu einer Million Euro (§ 130 OWiG).
- Typische Compliance-Regeln betreffen Geschenke und Einladungen, Interessenkonflikte, Datenschutz, Gleichbehandlung und den Umgang mit Verstößen.
- Ab 50 Beschäftigten ist eine interne Meldestelle für Hinweisgeber Pflicht (§ 12 HinSchG); Schulungen zum AGG und zum Datenschutz sind gesetzlich vorgesehen.
- Compliance wirkt nur, wenn die Regeln zum Unternehmen passen und alle Beschäftigten sie kennen: Risikoanalyse, Regelwerk, Schulung, Meldeweg und Kontrolle gehören zusammen.
Was ist Compliance im Unternehmen?
Der englische Begriff Compliance heißt Einhaltung oder Befolgung. Compliance im Unternehmen, auch Unternehmenscompliance oder betriebliche Compliance genannt, ist die Gesamtheit der Maßnahmen, mit denen ein Betrieb sicherstellt, dass Geschäftsleitung und Beschäftigte Gesetze, Verträge, behördliche Auflagen und die eigenen Verhaltensregeln einhalten.
Dazu gehören drei Ebenen. Erstens die Regeln selbst: Verhaltenskodex, Richtlinien zu Geschenken, Datenschutz, Kartellrecht oder IT-Sicherheit. Zweitens die Organisation: ein Compliance-Beauftragter oder eine Compliance-Abteilung, klare Zuständigkeiten, eine Meldestelle für Hinweise. Drittens die Prozesse: Schulungen, Kontrollen, Dokumentation und ein geregeltes Verfahren für Verstöße. Zusammen bilden sie das Compliance-Management-System (CMS).
Compliance ist nicht auf Konzerne beschränkt. Auch ein Handwerksbetrieb mit 60 Beschäftigten muss eine interne Meldestelle betreiben, seine Beschäftigten zum Gleichbehandlungsgesetz schulen und den Datenschutz organisieren. Der Unterschied liegt im Umfang, nicht in der Pflicht.
Welche Compliance-Ziele verfolgen Unternehmen?
Das erste Ziel ist der Schutz vor Haftung. Inhaber und Geschäftsleitung müssen Aufsichtsmaßnahmen treffen, die Zuwiderhandlungen gegen betriebsbezogene Pflichten verhindern oder wesentlich erschweren. Unterlassen sie das und kommt es zu einem Verstoß, handeln sie selbst ordnungswidrig (§ 130 OWiG).
Das zweite Ziel ist der Schutz des Unternehmens vor Schäden aus dem eigenen Haus: Korruption, Kartellabsprachen, Datenschutzverstöße, Diskriminierung oder Betrug durch einzelne Beschäftigte kosten Geld, Aufträge und Reputation. Das dritte Ziel ist der Marktzugang, denn die konsequente Anwendung eines Compliance-Management-Systems bringt Vorteile im Wettbewerb: Öffentliche Auftraggeber und große Konzerne verlangen in Ausschreibungen und Lieferantenaudits Nachweise über ein Compliance-Management-System. Wer sich nach ISO 37301 zertifizieren lässt, der Nachfolgenorm des Leitfadens ISO 19600, kann diesen Nachweis mit einem Zertifikat führen.
Das vierte Ziel ist eine Unternehmenskultur, in der Beschäftigte wissen, was erwartet wird, und Probleme ansprechen, bevor sie zum Schaden werden. Dieses Ziel ist am schwersten zu messen und entscheidet in der Praxis am stärksten darüber, ob die übrigen drei erreicht werden.
Was sind Compliance-Regeln? Beispiele aus der Praxis
Compliance-Regeln sind die konkreten Verhaltensvorgaben, die ein Unternehmen aus Gesetzen und eigenen Werten ableitet und für alle Hierarchieebenen verbindlich macht. Sie stehen meist in einem Verhaltenskodex und in einzelnen Richtlinien. Typische Themen:
- Geschenke und Einladungen: Ab welchem Wert müssen Zuwendungen von Kunden oder Lieferanten gemeldet oder abgelehnt werden, und was darf das Unternehmen selbst verschenken?
- Interessenkonflikte: Nebentätigkeiten, Beteiligungen an Lieferanten, Verwandte im Einkauf oder in der Vergabe.
- Korruption und Kartellrecht: Verbot von Bestechung im geschäftlichen Verkehr (§ 299 StGB), keine Preisabsprachen mit Wettbewerbern, Vorsicht in Verbänden.
- Datenschutz und Informationssicherheit: Umgang mit Kunden- und Beschäftigtendaten, Passwörter, Phishing, private Geräte.
- Gleichbehandlung: Schutz vor Benachteiligung wegen Herkunft, Geschlecht, Religion, Behinderung, Alter oder sexueller Identität (§ 12 AGG).
- Hinweise und Verstöße: Wie und wo Beschäftigte Verdachtsfälle melden, wie Hinweise untersucht werden und welche Konsequenzen drohen, bis zur außerordentlichen Kündigung.
Die wichtigste Regel ist die über den Umgang mit Verstößen. Sie legt fest, wer Hinweise entgegennimmt, wie die Betroffenen geschützt werden, wer untersucht und welche arbeitsrechtlichen Maßnahmen von der Ermahnung bis zur Kündigung möglich sind. Ohne diese Regel bleibt jedes Compliance-Regelwerk eine Absichtserklärung.
Welche Gesetze verlangen Compliance-Maßnahmen?
Ein allgemeines Compliance-Gesetz gibt es in Deutschland nicht. Die Pflichten ergeben sich aus einer Reihe von Einzelgesetzen, die zusammen ein Mindestprogramm für jeden Betrieb ergeben:
- Aufsichtspflicht: Inhaber und Geschäftsleitung müssen Aufsichtsmaßnahmen treffen, Verantwortliche sorgfältig auswählen und überwachen (§ 130 OWiG).
- Hinweisgeberschutz: Unternehmen mit in der Regel mindestens 50 Beschäftigten müssen eine interne Meldestelle einrichten und betreiben, an die sich Beschäftigte vertraulich wenden können (§ 12 HinSchG).
- Gleichbehandlung: Der Arbeitgeber muss vorbeugende Maßnahmen gegen Benachteiligung treffen; hat er seine Beschäftigten in geeigneter Weise geschult, gilt diese Pflicht als erfüllt (§ 12 AGG).
- Datenschutz: Die Datenschutz-Grundverordnung verlangt technische und organisatorische Maßnahmen und die Sensibilisierung der Beschäftigten, die mit personenbezogenen Daten umgehen.
- Branchenpflichten: Geldwäschegesetz für Banken, Immobilienmakler und Güterhändler, Lieferkettensorgfaltspflichtengesetz für große Unternehmen, Exportkontrolle, Produktsicherheit, Arbeitsschutz.
Hinzu kommen freiwillige Standards, die in Ausschreibungen und Audits abgefragt werden: die ISO 37301 für Compliance-Management-Systeme und der Prüfungsstandard IDW PS 980, nach dem Wirtschaftsprüfer die Angemessenheit und Wirksamkeit eines CMS beurteilen.
Wie führen Sie Compliance-Regeln im Unternehmen ein?
Es reicht nicht, einen Verhaltenskodex aus dem Internet zu übernehmen. Compliance-Regeln wirken nur, wenn sie zu den tatsächlichen Risiken des Betriebs passen und die Beschäftigten sie verstehen. Bewährt hat sich ein Vorgehen in sechs Schritten.
Die Regeln stehen dabei in einem Spannungsfeld. Zu eng gefasst, entmutigen sie Beschäftigte, Entscheidungen selbst zu treffen, und vermitteln Misstrauen. Zu weit gefasst, lassen sie im Zweifelsfall jeden allein. Die Lösung sind wenige klare Verbote, nachvollziehbare Wertgrenzen und ein Ansprechpartner, der Fragen schnell beantwortet. Sind die Regelungen für die Beschäftigten nachvollziehbar, identifizieren sie sich eher mit ihnen; passen einzelne Regeln erkennbar nicht zum Unternehmen, gerät das ganze System in Verruf.
Compliance-Schulung: Was müssen Mitarbeiter wissen?
Die Compliance-Schulung erklärt den Beschäftigten, welche Regeln für sie gelten, warum es sie gibt und wie sie sich in typischen Situationen verhalten. Für alle Beschäftigten gehören dazu der Verhaltenskodex, Geschenke und Einladungen, Datenschutz und IT-Sicherheit, Gleichbehandlung und der Meldeweg für Hinweise. Führungskräfte brauchen zusätzlich die Risikoanalyse, ihre Aufsichtspflicht und den Umgang mit Hinweisen aus dem eigenen Team.
Sinnvoll ist eine Schulung bei Eintritt und eine Auffrischung einmal jährlich, ergänzt um kurze Einheiten, wenn sich eine Regel oder ein Gesetz ändert. Weil die Schulung ein Nachweis gegenüber Behörden, Gerichten und Auditoren ist, muss dokumentiert werden, wer wann welche Inhalte absolviert hat. Für den Datenschutz zeigt unsere Datenschutz-Unterweisung zu Phishing, wie ein einzelnes Schulungsthema konkret aussieht.
Warum ist Compliance für Unternehmen wichtig?
Compliance schützt die Geschäftsleitung vor persönlicher Haftung, das Unternehmen vor Bußgeldern, Auftragsverlust und Reputationsschäden und die Beschäftigten vor Unsicherheit darüber, was erlaubt ist. Die gesetzlichen Mindestpflichten gelten längst nicht mehr nur für Konzerne: Meldestelle, AGG-Schulung und Datenschutz treffen auch den Mittelstand. Wer seine Risiken kennt, wenige verständliche Regeln festlegt, sie regelmäßig schult und Hinweise ernst nimmt, hat den Kern eines Compliance-Management-Systems bereits aufgebaut.
Quellen und Stand
Alle Quellen abgerufen am 29. Oktober 2026. Dieser Ratgeber ersetzt keine Rechtsberatung.
- § 130 OWiG „Verletzung der Aufsichtspflicht“: gesetze-im-internet.de (öffnet in neuem Tab)
- § 30 OWiG „Geldbuße gegen juristische Personen und Personenvereinigungen“: gesetze-im-internet.de (öffnet in neuem Tab)
- § 12 HinSchG „Pflicht zur Einrichtung interner Meldestellen“: gesetze-im-internet.de (öffnet in neuem Tab)
- § 12 AGG „Maßnahmen und Pflichten des Arbeitgebers“: gesetze-im-internet.de (öffnet in neuem Tab)
- § 299 StGB „Bestechlichkeit und Bestechung im geschäftlichen Verkehr“: gesetze-im-internet.de (öffnet in neuem Tab)
Bildquelle: eigene Grafik (Titelbild)