Mit Single Sign-on melden sich Ihre Mitarbeiter bei Schulungstool.de mit ihrem Firmenkonto an – zum Beispiel über Microsoft Entra ID, Google Workspace, Okta oder Keycloak. Als Administrator richten Sie die Verbindung in wenigen Minuten selbst ein: Neue Benutzer werden beim ersten Login automatisch angelegt und erhalten über Standardgruppen sofort ihre Kurse. Der Login mit Benutzername und Passwort bleibt daneben weiterhin möglich.
So melden sich Ihre Benutzer an
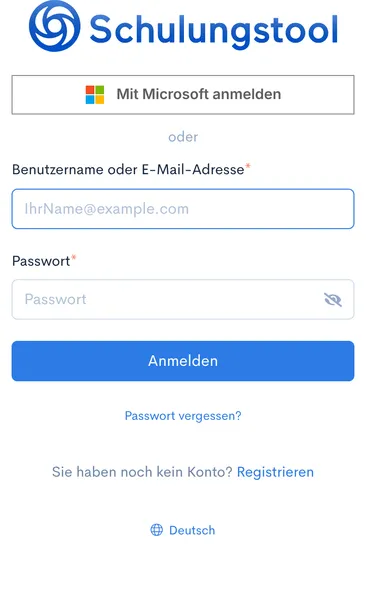
Sobald Single Sign-on aktiv ist, zeigt Ihre Login-Seite über dem Passwort-Formular einen zusätzlichen Button, zum Beispiel Mit Microsoft anmelden. Bei Microsoft und Google erscheint der offizielle Button des Anbieters mit Logo, bei allen anderen wählen Sie die Beschriftung selbst. Ein Klick führt zur Anmeldung bei Ihrem Identity Provider; wer dort bereits angemeldet ist, landet direkt im Lernbereich.
Beim ersten Login über Single Sign-on gleicht Schulungstool.de die E-Mail-Adresse mit Ihren bestehenden Benutzern ab:
- Gibt es den Benutzer bereits (gleiche E-Mail-Adresse), wird sein Konto mit dem Firmenkonto verknüpft – Kursteilnahmen, Zertifikate und Gruppen bleiben erhalten. Eine offene Einladung gilt damit als angenommen.
- Ist der Benutzer noch unbekannt, legt Schulungstool.de ihn automatisch mit Vorname, Nachname und E-Mail-Adresse an (Rolle Benutzer) und fügt ihn den von Ihnen gewählten Standardgruppen hinzu. Damit erhält er sofort alle Kursteilnahmen, die diesen Gruppen zugewiesen sind. Reicht das Benutzerlimit Ihres Tarifs nicht aus, sieht der Benutzer eine Meldung – das Limit erhöhen Sie per Upgrade Ihres Plans.
Was Sie brauchen
- Administrator-Rechte in Ihrem Konto bei Schulungstool.de und in Ihrem Identity Provider.
- Einen Identity Provider, der OpenID Connect unterstützt – das gilt für Microsoft Entra ID, Google Workspace, Okta, Keycloak und die meisten anderen Verzeichnisdienste.
- Drei Angaben aus der dort angelegten Anwendung: die Discovery-URL, die Client-ID und das Client-Secret. Wo Sie diese finden, zeigen die Anleitungen am Ende dieses Artikels.
Single Sign-on in Schulungstool.de einrichten
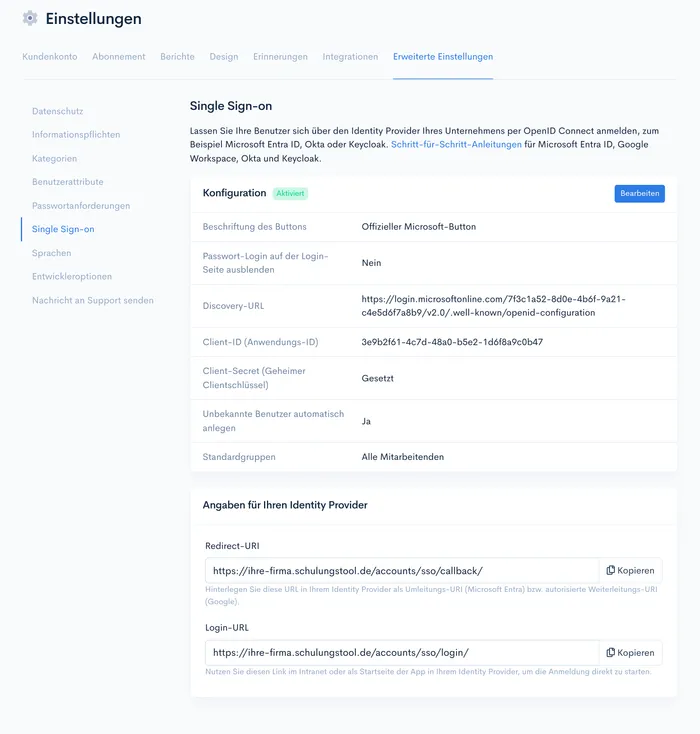
- Öffnen Sie im Administrationsbereich Einstellungen > Erweiterte Einstellungen > Single Sign-on.
- Kopieren Sie in der Karte Angaben für Ihren Identity Provider die Redirect-URI mit dem Button Kopieren und hinterlegen Sie sie in der Anwendung bei Ihrem Identity Provider. Die Login-URL brauchen Sie nur, wenn Sie die Anmeldung direkt aus Ihrem Intranet oder einem App-Portal starten möchten.
- Klicken Sie auf Single Sign-on einrichten und tragen Sie die Angaben Ihres Identity Providers ein.
- Klicken Sie auf Änderungen speichern. Schulungstool.de prüft dabei, ob die Discovery-URL erreichbar ist. Anschließend zeigt die Karte Konfiguration den Status Aktiviert und Ihre Login-Seite den neuen Button.
Die Felder im Dialog
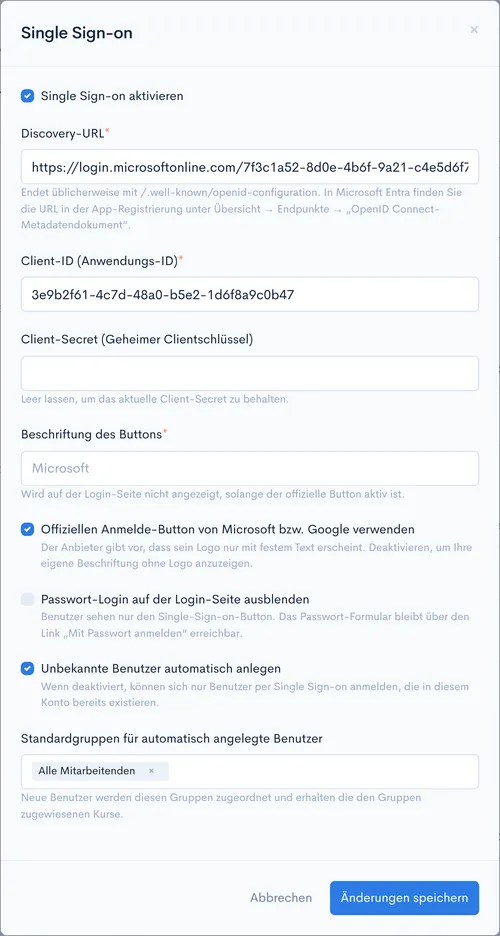
- Single Sign-on aktivieren – schaltet den Button auf der Login-Seite ein oder aus. Sie können die Angaben auch zunächst speichern und erst später aktivieren.
- Discovery-URL – die Adresse, unter der Ihr Identity Provider seine Verbindungsdaten veröffentlicht. Sie endet üblicherweise auf
/.well-known/openid-configuration; Sie können auch die Basis-Adresse eintragen, Schulungstool.de ergänzt den Rest. - Client-ID (Anwendungs-ID) und Client-Secret (Geheimer Clientschlüssel) – die Zugangsdaten der Anwendung, die Sie bei Ihrem Identity Provider angelegt haben. Das Secret wird verschlüsselt gespeichert und nie wieder angezeigt; beim Bearbeiten lassen Sie das Feld einfach leer, um es zu behalten.
- Beschriftung des Buttons – erscheint auf der Login-Seite als Mit … anmelden, zum Beispiel „Firmenkonto“ oder der Name Ihres Unternehmens.
- Offiziellen Anmelde-Button von Microsoft bzw. Google verwenden – erscheint nur, wenn Ihre Discovery-URL zu Microsoft oder Google gehört. Die Login-Seite zeigt dann den offiziellen Button mit Logo und dem festen Text Mit Microsoft anmelden bzw. Mit Google anmelden; so geben es die beiden Anbieter vor. Möchten Sie lieber Ihre eigene Beschriftung zeigen, entfernen Sie das Häkchen – der Button erscheint dann ohne Logo.
- Passwort-Login auf der Login-Seite ausblenden – die Login-Seite zeigt dann nur noch den Single-Sign-on-Button. Das Passwort-Formular bleibt über den Link Mit Passwort anmelden erreichbar, zum Beispiel für Mitarbeiter ohne Firmenkonto oder für Sie als Administrator.
- Unbekannte Benutzer automatisch anlegen – ist die Option ausgeschaltet, können sich nur Benutzer per Single Sign-on anmelden, die es in Ihrem Konto bereits gibt. Alle anderen sehen eine Meldung mit der Bitte, sich an Sie zu wenden.
- Standardgruppen für automatisch angelegte Benutzer – neue Benutzer werden diesen Gruppen zugeordnet und erhalten die den Gruppen zugewiesenen Kurse.
Können sich Benutzer weiterhin mit Passwort anmelden?
Ja. Der Login mit Benutzername und Passwort bleibt für alle Benutzer bestehen – auch für Administratoren, falls Ihr Identity Provider einmal nicht erreichbar ist. Verwirrt das Passwort-Formular Ihre Mitarbeiter, blenden Sie es mit der Option Passwort-Login auf der Login-Seite ausblenden aus; es bleibt dann über den Link Mit Passwort anmelden erreichbar. Automatisch angelegte Benutzer haben zunächst kein Passwort; Sie können ihnen bei Bedarf wie gewohnt ein Passwort vergeben.
Was passiert beim Abmelden?
Abmelden beendet die Sitzung in Schulungstool.de. Die Anmeldung bei Ihrem Identity Provider bleibt bestehen – ein erneuter Klick auf den Single-Sign-on-Button meldet den Benutzer deshalb ohne Passwortabfrage wieder an. So verhalten sich auch andere Anwendungen in Ihrem Unternehmen.
Sie benötigen zwingend SAML?
Schulungstool.de verbindet sich mit Ihrem Identity Provider über OpenID Connect, den modernen Standard, den alle genannten Anbieter unterstützen. Setzt Ihr Unternehmen ausschließlich auf SAML, sagen Sie uns Bescheid – das ergänzen wir kurzfristig für Sie. Sprechen Sie uns an.
Anleitung für Ihren Identity Provider
Jede Anleitung zeigt Schritt für Schritt, wo Sie die Discovery-URL, die Client-ID und das Client-Secret finden:
- Single Sign-on mit Microsoft Entra ID
- Single Sign-on mit Google Workspace
- Single Sign-on mit Okta
- Single Sign-on mit Keycloak
Ihr Identity Provider ist nicht dabei oder Sie möchten die Einrichtung lieber gemeinsam mit uns durchgehen? Unser Support hilft kostenfrei: Schreiben Sie an support@schulungstool.de oder nutzen Sie Einstellungen > Erweiterte Einstellungen > Nachricht an Support senden.